


Industriella brytare har blivit oumbärliga i modern industriell automation. Deras robusta störningsmotstånd, tillförlitlighet och stabilitet uppfyller kommunikationskraven inom industriell automation, övervakning och andra områden. De ansluter, hanterar och samordnar olika enheter och system, vilket ger en stabil och effektiv kommunikationsmiljö för industriell automation. När du konfigurerar industriella switchar måste uppmärksamhet ägnas åt en rad nyckelpunkter för att fullt ut utnyttja deras prestanda, säkerhet och tillförlitlighet. Den här artikeln kommer att fokusera på de viktiga stegen och övervägandena för industriell switchkonfiguration för att hjälpa till att optimera industriella nätverk.
IP-adressallokering och subnät
IP-adressallokering och subnät för industriella switchar är kritiska konfigurationssteg, vilket säkerställer att enheter kommunicerar korrekt samtidigt som de bibehåller logiskt oberoende. Följande beskriver stegen:
IP-adresstilldelning:
- Förstå nätverksplanen för att bestämma IP-adressintervall, nätmask, gateway, etc.
- Välj IP-adressintervall:Välj ett oanvänt IP-adressintervall baserat på planen för att undvika konflikter.
- Tilldela IP till Switch:Logga in på hanteringsgränssnittet och ställ in IP-adressen för switchens hanteringsgränssnitt.
- Konfigurera standardgateway:Ställ in standardgateway, vanligtvis IP-adressen för den anslutna routern eller brandväggen.
Subnet Division:
- Bestäm subnätplan:Tänk på nätverkslayout, funktionskrav och säkerhet för att fastställa antalet subnät och IP-adressbehov.
- Välj nätmask:Välj en nätmask baserat på antalet värdar för att säkerställa tillräckliga IP-adresser.
- Dela delnät:Dela upp IP-intervallet enligt subnätmasken för att garantera tillräckligt med IP-adresser för värdanvändning.
- Associera VLAN och subnät:Använd VLAN för att isolera enheter, associera varje VLAN med ett specifikt undernät.
- Konfigurera routing:Om kommunikation över-undernät krävs konfigurerar du routrar eller Layer 3-switchar för att möjliggöra vidarebefordran av data.
- Testa anslutning och kommunikation:Kontrollera att enheter över olika undernät kan kommunicera med varandra.
VLAN-konfiguration
Konfigurering av VLAN grupperar enheter logiskt, vilket förbättrar säkerheten och hanteringseffektiviteten samtidigt som det förhindrar sändningsstormar.
- Logga in på hanteringsgränssnittet:Få åtkomst till switchhanteringsgränssnittet via dess IP-adress.
- Skapa ett VLAN:Etablera ett nytt VLAN inom VLAN-inställningarna.
- Lägg till ett VLAN:Tilldela ett ID och namn till VLAN.
- Associerade hamnar:Ange vilka portar som hör till VLAN, markerade eller omarkerade.
- Konfigurera VLAN-gränssnitt:Konfigurera virtuella gränssnitt för varje VLAN, inklusive IP-adresser.
- Testkommunikation:Kontrollera att enheter i olika VLAN kan kommunicera normalt och testa routing.
- Konfigurera VLAN-taggning (valfritt):Ställ in taggning när du skickar VLAN-information mellan flera switchar.
- Spara konfiguration:Spara och tillämpa ändringarna efter att du har slutfört installationen.
Portkonfiguration
Konfigurera hastighetsbegränsning, duplexläge, flödeskontroll och andra inställningar för varje port. Bandbreddsbegränsning styr trafikflödet för att förbättra nätverkets prestanda.
- Konfigurera hastighetsgränser för specifika scenarier, som att förhindra överdriven trafik från att påverka prestandan.
- Säkerställ bandbreddskrav för kritiska applikationer samtidigt som du förhindrar att icke-kritiska applikationer påverkar prestandan.
- Begränsa sändningsstormar för att minska överbelastning och instabilitet i nätverket.
- Undvik resursutmattning och bibehåll en stabil nätverksdrift.
- Ge en grund för implementering av QoS-policyer genom att ställa in olika priser baserat på krav.
STP/RSTP/MSTP-konfiguration
Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP) och Multiple Spanning Tree Protocol (MSTP) förhindrar loopar och förbättrar nätverksstabiliteten.
- STP:Långsammare konvergens, lämplig för enkla nätverk.
- RSTP:Snabbare konvergens, ger snabb loopdetektering.
- MSTP:Mer granulär loopkontroll, lämplig för stora nätverk.
När du konfigurerar STP/RSTP/MSTP, notera dessa nyckeldetaljer:
STP-konfiguration:
- Val av rotbro:Att välja rotbryggan är ett kritiskt steg i STP. Prioritera switchen med lägst prioritet och MAC-adress som rotbrygga för att säkerställa den kortaste vägen.
- Portrollkonfiguration:Switchportar har distinkta roller, som rotportar, designade portar och alternativa portar. Se till att varje switchport är korrekt tilldelad sin roll.
- Portkostnadskonfiguration:Ställ in ett kostnadsvärde för varje port, vilket påverkar valet av rotportar och angivna portar. Hamnar med lägre kostnader är mer benägna att bli utsedda hamnar.
- Konvergenstid:STP konvergerar långsamt, vilket kan orsaka nätverksavbrott. Överväg att använda alternativa spännträdsprotokoll för snabbare konvergens.
RSTP-konfiguration:
- Snabb konvergens:RSTP ger snabb konvergens, men nätverksfluktuationer orsakade av snabba byten av portroller och tillstånd kräver fortfarande uppmärksamhet.
- Dedikerade portar:RSTP introducerar begreppen dedikerade portar och reservportar, vilket eliminerar behovet av alternativa portar och minskar onödiga hamntillståndsövergångar.
MSTP-konfiguration:
- Instanspartitionering:MSTP tillåter partitionering i flera instanser, var och en kan innehålla flera VLAN. Se till att varje instanss VLAN-partitionering och instans-ID är korrekt konfigurerade.
- Val av rotbro:Varje instans kräver en rotbrygga. Se till att val av rotbrygga och prioritetsinställningar är korrekta.
- Instansförening:Se till att VLAN är korrekt associerade med MSTP-instanser för att uppnå finare -slingkontroll.
- Synkroniserad konfiguration:MSTP-konfigurationer över flera switchar måste synkroniseras för att upprätthålla konsekvent loopkontroll.
Vanliga överväganden:
- Versionskompatibilitet:Se till att switchar stöder den valda STP-versionen och bibehåller kompatibilitet med andra switchar.
- Prioriterade inställningar:Inställningar för växlingsprioritet påverkar valet av rotbrygga och måste konfigureras på lämpligt sätt över nätverket.
- Val av enstaka protokoll:STP, RSTP och MSTP utesluter varandra. Välj och konfigurera ett protokoll för att förhindra konflikter.
- Regelbunden övervakning:Efter konfigurationen, övervaka STP-statusen regelbundet för att säkerställa nätverkshälsan.
- Felsökning:Under nätverksfel bör STP-konfiguration och status betraktas som potentiella bidragande faktorer.
Genom att uppmärksamma dessa detaljer kan du undvika vanliga fallgropar när du konfigurerar STP, RSTP och MSTP, vilket skapar en stabil nätverkstopologi och effektiv loopkontroll.
QoS-konfiguration
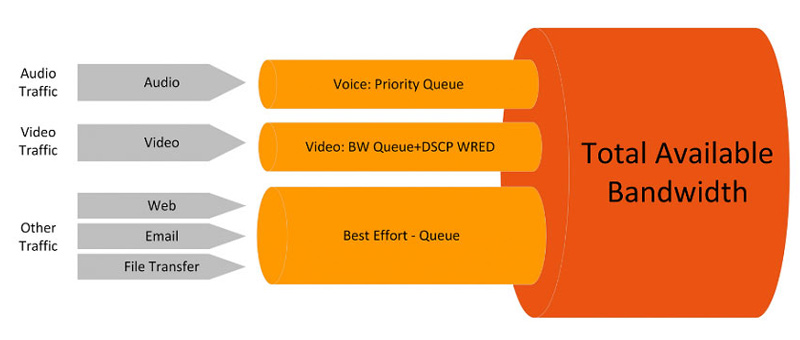
Konfigurera QoS för att säkerställa att kritisk trafik får prioriterad bandbreddsallokering och höj prioriteten för realtidstrafik.
- Bestäm trafikklassificering baserat på krav, som ljud, video och data.
- Identifiera trafiktyper med hjälp av klassificeringsregler och ställ in bandbreddsgränser.
- Konfigurera köer och schemaläggningsalgoritmer för att hantera olika trafikkategorier.
- Testa och optimera för att säkerställa att QoS uppnår önskade resultat.
Säkerhetskonfiguration
- Aktivera portsäkerhet, 802.1X-autentisering och MAC-adressfiltrering för att begränsa enhetens åtkomst.
- Konfigurera ACL:er för att kontrollera inkommande och utgående trafik, vilket skyddar nätverket från obehörig åtkomst.
- Ange regler för specifika applikationer för att uppfylla efterlevnadskrav.
Här fokuserar vi på att konfigurera ACL:er (Access Control Lists), som förbättrar nätverkssäkerheten genom att förhindra obehörig åtkomst och skadlig trafik från att störa normal drift. Var försiktig när du konfigurerar ACL:er och följ säkerhetspraxis. För industriella omkopplare, var särskilt uppmärksam på dessa kritiska överväganden:
- Tydliga policymål:Innan du konfigurerar ACL:er, definiera dina policymål. Bestäm vilka trafiktyper som ska begränsas och under vilka villkor som ska tillåtas eller nekas trafik.
- Exakt regeldesign:Designa ACL-regler med maximal precision för att undvika oavsiktliga stötar. Specifikt inkludera exakta käll- och destinations-IP-adresser, portnummer, protokolltyper etc. i reglerna. Undvik alltför breda jokertecken för att förhindra att legitim trafik blockeras.
- Regelordning:ACL-regler matchas sekventiellt, vilket gör ordningen kritisk. Placera de vanligaste reglerna först, följt av strängare och mer specifika regler. Detta säkerställer att frekvent trafik matchas och bearbetas snabbt.
- Brandvägg-liknande policy:När du designar ACL:er, använd en brandväggsliknande strategi- genom att neka all trafik som standard och lägga till regler för tillåtelse efter behov. Detta hjälper till att förhindra att obehörig trafik kommer in i nätverket.
- Prioritet och loggning:Vissa industriella switchar stöder inställning av prioriteringar och loggningsalternativ för ACL-regler. Tilldela högre prioritet till viktiga regler för preferensmatchning. Att aktivera loggning hjälper dessutom att spåra och analysera inkommande och utgående trafik.
- Testning och validering:Efter konfigurering av ACL:er är noggranna tester och validering viktiga. Se till att regler fungerar som avsett utan att oavsiktligt blockera legitim trafik eller skapa säkerhetsbrister. Testa ACL-effektiviteten med hjälp av simulerad eller faktisk trafik.
- Säkerhetskopiering och återställning:Innan du gör ACL-konfigurationer, säkerhetskopiera switchkonfigurationen. Detta gör att du kan återställa till ett tidigare fungerande tillstånd om problem uppstår eller konfigurationer inte uppfyller förväntningarna.
- Regelbunden granskning och uppdateringar:Nätverksmiljöer och krav kan förändras över tiden. Det är viktigt att regelbundet granska ACL-reglerna och justera eller uppdatera dem vid behov.
- Dokumentation och kommentarer:Lägg till tydliga anteckningar och dokumentation till ACL-regler, som förklarar syftet och avsikten med varje regel. Detta hjälper andra administratörer att förstå konfigurationen och undviker förvirring om regelmål under framtida ändringar.
Länkaggregation
Link Aggregation är en teknik som kombinerar flera fysiska nätverkslänkar (portar) till en enda logisk länk. Det syftar till att öka bandbredden, tillhandahålla redundans, öka tillförlitligheten och minska effekten av enskilda felpunkter. Detta visar sig vara mycket värdefullt i nätverksmiljöer med hög belastning, hög tillgänglighet och stränga redundanskrav.
Hanterade switchar spelar en avgörande roll i denna process. Guanglu Technologys hanterade industriella switchar tillhandahåller följande nyckelfunktioner för länkaggregation:
- Länkaggregationskonfiguration:Konfigurera enkelt länkaggregation för att kombinera flera fysiska länkar till en enda logisk länk. Administratörer kan välja vilka portar som ska aggregeras och definiera belastningsbalansering och redundansmetoder.
- Protokollstöd:Hanterade switchar stöder specifika protokoll som är nödvändiga för länkaggregation, såsom LACP eller statisk aggregering, vilket säkerställer att de kombinerade länkarna fungerar korrekt och möjliggör statusövervakning.
- Statusövervakning:Övervakar statusen för aggregerade länkar, inklusive aktivitetsstatus, bandbreddsutnyttjande och fel för varje fysisk länk.
- Failover:Inom en länkaggregationsgrupp, om en fysisk länk misslyckas, tar andra länkar automatiskt över för att upprätthålla nätverksanslutning.
- Prestandaoptimering:Belastningsbalanseringspolicyer kan konfigureras baserat på faktiska krav, och distribuera trafiken jämnt över flera länkar för att maximera bandbreddsutnyttjandet.
- Fjärrhantering:Administratörer kan konfigurera och övervaka länkaggregation på distans utan-närvaro på webbplatsen, vilket förbättrar hanteringseffektiviteten och svarshastigheten.
Ledning och övervakning
- Aktivera fjärrhanteringsprotokoll (t.ex. SNMP) för att övervaka switchstatus.
- Konfigurera loggning för felsökning och granskning.
- Ställ in SSH-åtkomst för att kryptera fjärrhanteringstrafik.
- Utför regelbundna säkerhetskopieringar av konfigurationer för att förhindra dataförlust.
Genom dessa konfigurationer kan industriella nätverk skapa stabila, effektiva och säkra kommunikationsmiljöer för att möta utmaningarna med industriell automation. Varje steg spelar en avgörande roll för att förbättra nätverkets prestanda, säkerhet och tillförlitlighet, vilket kräver lämpliga justeringar baserat på faktiska nätverkskrav och hårdvarumodeller.