


Inom områdena industriell automation och Internet of Things (IoT) förblir Modbus-kommunikationsprotokollet (ofta kallat MC-protokollet) en nyckelstandard än i dag som en av de äldsta öppna kommunikationsstandarderna. Den här artikeln ger en-djupgående analys av Modbus-protokollet ur fyra perspektiv-tekniska principer, protokollvarianter, applikationsscenarier och säkerhetsutmaningar-och utforskar dess framtida riktning i samband med moderna industriella miljöer.
I. Protokollarkitektur och tekniska principer
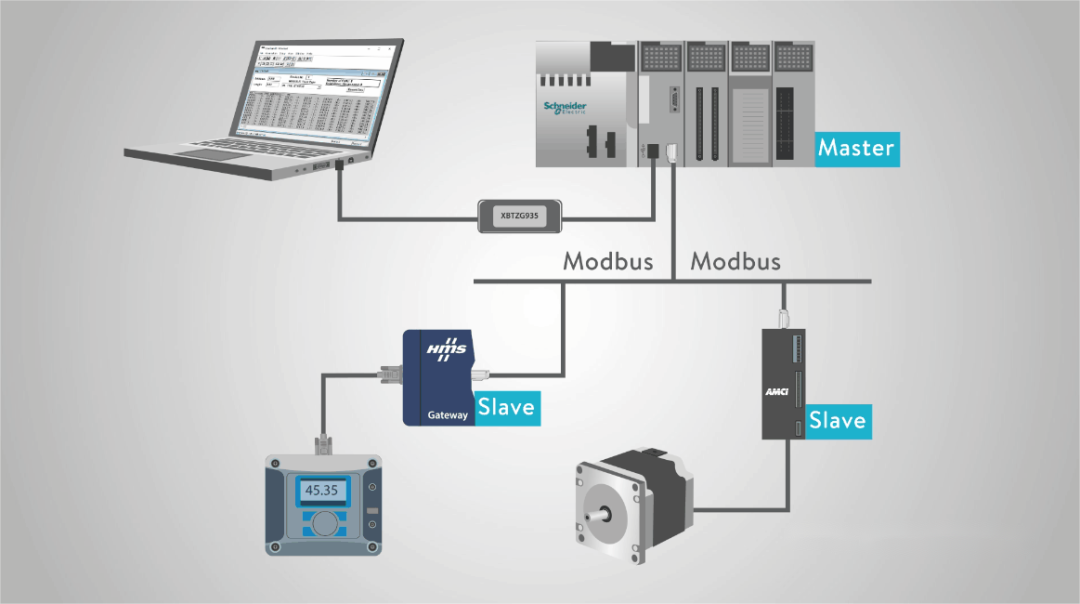
Modbus utvecklades 1979 och är baserad på en master-slavarkitektur. Det fysiska lagret var ursprungligen baserat på RS-232/RS-485 seriell kommunikation och utökades senare för att stödja TCP/IP-nätverk. En Protocol Data Unit (PDU) består av en funktionskod och ett datafält, där funktionskoden är uppdelad i gemensamma koder (1–127) och användardefinierade koder (128–255). Typiska operationer inkluderar:
● Funktionskoder 01/02: Läs spolar/diskreta ingångar.
● Funktionskoder 03/04: Läs håll-/inmatningsregister.
● Funktionskoder 05/06: Skriv en enda spole/register.
● Funktionskod 16: Bulkskrivning till register.
Datamodellen använder fyra adressutrymmen: Spolar (00001–09999), Diskreta ingångar (10001–19999), Input Register (30001–39999) och Hold Register (40001–49999). Denna design balanserar smart enhetskompatibilitet och skalbarhet; till exempel, när en PLC läser adress 40001 med funktionskod 03, kommer den faktiskt åt enhetens första hållregister.
II. Protokollvarianter och evolutionär väg
1. Seriell version (RTU/ASCII)
RTU-läget använder binär kodning och CRC-kontrollsummning, vilket erbjuder högre överföringseffektivitet än ASCII-läge. En typisk ramstruktur inkluderar ett adressfält (1 byte), funktionskod (1 byte), datafält (N byte) och kontrollsummafält (2 byte). Baudhastigheten är vanligtvis inställd på 9600 bps eller 19200 bps, med ett 3,5-teckenintervall som fungerar som ramavgränsare.
2. TCP/IP-anpassning
Modbus/TCP omvandlar enhetsidentifieraren till ett MBAP-huvud samtidigt som den ursprungliga PDU-strukturen behålls. TCP-port 502 är standardkonventionen, och ett enda meddelande kan bära upp till 253 byte nyttolastdata. I moderna implementeringar kan genomströmningen av TCP-versionen överstiga RTU:s kapacitet med mer än 10 gånger; men effekten av nätverkslatens på realtidsprestanda måste beaktas.
3. Utökad protokollfamilj
● Modbus Plus (MB+) använder en token ring-arkitektur och stöder peer-to-peer-kommunikation.
● Modbus Secure lägger till ett TLS-krypteringslager.
● Modbus UDP är lämplig för sändningsscenarier.
III. Analys av typiska tillämpningsscenarier
1. Industriella styrsystem
I SCADA-system fungerar Modbus ofta som en kommunikationsbrygga mellan PLC:er och HMI:er. En fallstudie av en bilproduktionslinje visar att genom att ansluta över 200 sensorer via Modbus TCP kan provtagningscykeln reduceras till 50 ms, vilket uppfyller de synkroniserade kontrollkraven för stämplingsmaskiner.
2. Energiledningssystem
Smarta mätare använder vanligtvis Modbus RTU för att överföra elförbrukningsdata. Ett övervakningssystem vid ett solcellskraftverk använder funktionskod 03 för att polla växelriktare, samlar in data från 32 register-inklusive kraftgenerering och spänning-var 5:e minut, och behandlar i genomsnitt över 200 000 meddelanden dagligen.
3. Byggnadsautomation
VVS-utrustning integrerar temperatur- och fuktgivare via Modbus. Ett projekt på ett kommersiellt komplex i Peking visade att en fler-trådad pollingstrategi kan hålla datauppdateringscykeln för 200 VAV-enheter inom 10 sekunder.
IV. Säkerhetsutmaningar och begränsningsstrategier
1. Inneboende sårbarheter
● Brist på autentisering: Vilken värd som helst kan skicka kontrollkommandon.
● Klartextöverföring: Wireshark kan direkt analysera meddelandeinnehåll.
● Missbruk av funktionskod: Funktionskod 05 kan utlösa enhetsfel.
2. Typiska attackmönster
● Människan-i-mitten-attacker: manipulering av registervärden orsakar PLC-fel.
● Denial-of-attacker: Blockerar kommunikation via hög-frekventa frågor.
● Funktionskodsondering: Erhåller enhetens fingeravtryck.
3. Skyddsåtgärder
● Nätverkslager: VLAN-segmentering + portisolering.
● Protokolllager: Implementering av Modbus Secure-gateways.
● Application Layer: Vitlista filtrering av onormala funktionskoder.
● Hanteringsåtgärder: Uppdatera regelbundet slavadressmappningstabellen.
V. Framtida utvecklingstrender
1. OPC UA-integration
Framväxande gateway-enheter stöder semantisk konvertering från Modbus till OPC UA, vilket åtgärdar bristen hos traditionella protokoll när det gäller att sakna metadatabeskrivningar. Ett visst oljeledningsprojekt antog denna lösning, vilket gjorde det möjligt för data från äldre RTU-enheter att direkt integreras i Industrial Internet of Things (IIoT)-plattformen.
2. Tid-Sensitive Networking (TSN) Adaptation
Under IEEE 802.1Qbv-standarden möjliggör Modbus TSN synkronisering på mikrosekund-nivå, vilket uppfyller kraven för hög-rörelsekontroll. Laboratorietester visar att Time-Aware Shaping (TAS) kan reducera styrkommandojitter till ±15 μs.
3. Edge Computing Enhancements
Att implementera en Modbus-dataförbearbetningsmodul på gatewaysidan kan minska upplänkstrafiken med 70 %. Ett förutsägande underhållssystem för vindkraftverk utför FFT-analys via kantnoder och laddar endast upp funktionsvärden snarare än rå vibrationsdata.
Ur ett tekniskt perspektiv härrör Modbus framgång från dess filosofi om "enkelhet tagen till det extrema." Trots många begränsningar, genom kontinuerlig utveckling och ekosystemförbättringar, fortsätter detta protokoll -född på 1970-talet- att frodas mitt i vågen av smart tillverkning. Under de kommande fem åren, när det industriella internet fördjupas, kan Modbus övergå till den exklusiva rollen som en "kontakt för äldre enheter", och fortsätta att spela en oersättlig roll i specifika sektorer.